La facture éclatée
Licences, API, notes de frais : la dépense IA est répartie sur des lignes que personne ne consolide. Des sièges payés dorment, et un modèle haut de gamme sert à reformuler des e-mails.
Produit édité par ENALIAM — Vigie IA
Vos équipes utilisent déjà ChatGPT, Claude, Copilot et Mistral — et demain des agents qui agiront seuls. Vigie IA place un point de contrôle unique devant tous ces usages : qui a droit à quel modèle, ce que cela coûte, quelles données sortent de l'entreprise, et la preuve à présenter à l'auditeur.
Pourquoi maintenant
L'IA n'est pas entrée dans l'entreprise par un projet. Elle est entrée par un abonnement payé sur une carte bancaire, un compte personnel ouvert un soir, un script qui appelle une API avec une clé copiée dans un fichier. Chacun de ces gestes est raisonnable. Additionnés, ils forment un système d'information parallèle que personne n'a dessiné et que personne ne supervise.
Sans gouvernance, l'échec ne fait pas de bruit. Il arrive par la facture, quand on découvre que la dépense IA dépasse de loin ce qui était prévu, répartie sur des lignes que personne ne rapproche. Et il arrive par une fuite, quand un contrat client, un fichier de paie ou un morceau de code source a été collé dans un outil public sans qu'aucun journal n'en garde la trace.
Interdire ne marche pas : l'usage passe sur le téléphone personnel. Laisser faire non plus. Gouverner, c'est rendre l'usage autorisé plus simple que l'usage sauvage — et c'est exactement ce que fait Vigie IA.
Une requête, cinq contrôles
Les mêmes contrôles devant OpenAI, Anthropic, Mistral ou un modèle hébergé chez vous — et un refus motivé quand une règle s'applique.
Ce qui coûte cher sans gouvernance
Aucune n'est spectaculaire au moment où elle se produit. Toutes se découvrent trop tard.
Licences, API, notes de frais : la dépense IA est répartie sur des lignes que personne ne consolide. Des sièges payés dorment, et un modèle haut de gamme sert à reformuler des e-mails.
Un collaborateur colle un fichier client dans un outil public pour aller plus vite. Il n'y a ni masquage, ni alerte, ni journal : l'incident n'existe pour personne jusqu'au jour où il existe pour tout le monde.
Un agent lit le CRM, écrit dans les tickets, envoie des messages. Qui l'a déployé ? Avec quels droits ? Pour le compte de qui agit-il ? Quand la question se pose, c'est généralement après l'erreur.
L'AI Act impose déjà la formation des utilisateurs et attend un registre des systèmes, une classification des risques, des journaux conservés. Une conformité qui ne se prouve pas n'en est pas une.
Ce que l'outil vous permet de répondre
Vigie IA a été conçu à partir de ces questions, pas à partir d'une liste de fonctionnalités. Chacune a sa réponse dans la console, en temps réel.
Licences et API consolidées, par équipe, par fournisseur, par modèle. Chaque équipe a son budget et son action au dépassement : alerter, basculer vers un modèle moins cher, ou bloquer.
Les droits suivent les groupes de votre annuaire. Un collaborateur demande un accès, son manager valide, la DSI provisionne. La fiche de chacun montre ses droits et d'où ils viennent.
Les secrets sont bloqués, les données personnelles masquées avant d'atteindre le fournisseur, avec un niveau de protection par population. Le registre compte ce qui a été intercepté, par type.
Le shadow AI est détecté dans les journaux de votre proxy, avec un niveau de risque par outil. Pour chacun : autoriser, tolérer sous surveillance, ou bloquer — la liste de blocage est prête à charger.
Sièges achetés, attribués, réellement actifs. Les licences inactives depuis plus de trente jours remontent d'elles-mêmes et se libèrent en un clic, avec une trace de chaque retrait.
Chaque agent a un responsable humain, une mission, un périmètre d'outils et une date de revue de ses droits. Quand il agit pour un collaborateur, c'est l'identité de ce dernier qui est contrôlée et imputée.
Registre des systèmes, classification par référentiel, exigences avec responsable et échéance, preuves collectées automatiquement, dossier d'audit horodaté et plan d'action.
Synchronisé avec l'annuaire, le départ révoque ses clés, libère ses licences et suspend les agents dont il était responsable. Sans ticket, sans oubli.
Agents et outils
L'usage de l'IA glisse de la conversation vers l'action : des agents qui lisent, écrivent et décident à partir des systèmes de l'entreprise. Déléguer des droits à quelque chose qui décide seul est un acte de management, pas une ligne de configuration. Vigie IA le traite comme tel.
Responsable humain, niveau d'autonomie, outils autorisés, budget, clé propre. Un agent autonome ne peut jamais appeler un outil destructif ; au départ de son responsable, il est suspendu.
Quand un agent agit pour quelqu'un, ses droits effectifs se limitent à ce que l'agent et l'utilisateur ont le droit de faire. Coûts, quotas et journaux sont imputés à l'utilisateur, chaîne d'agents comprise.
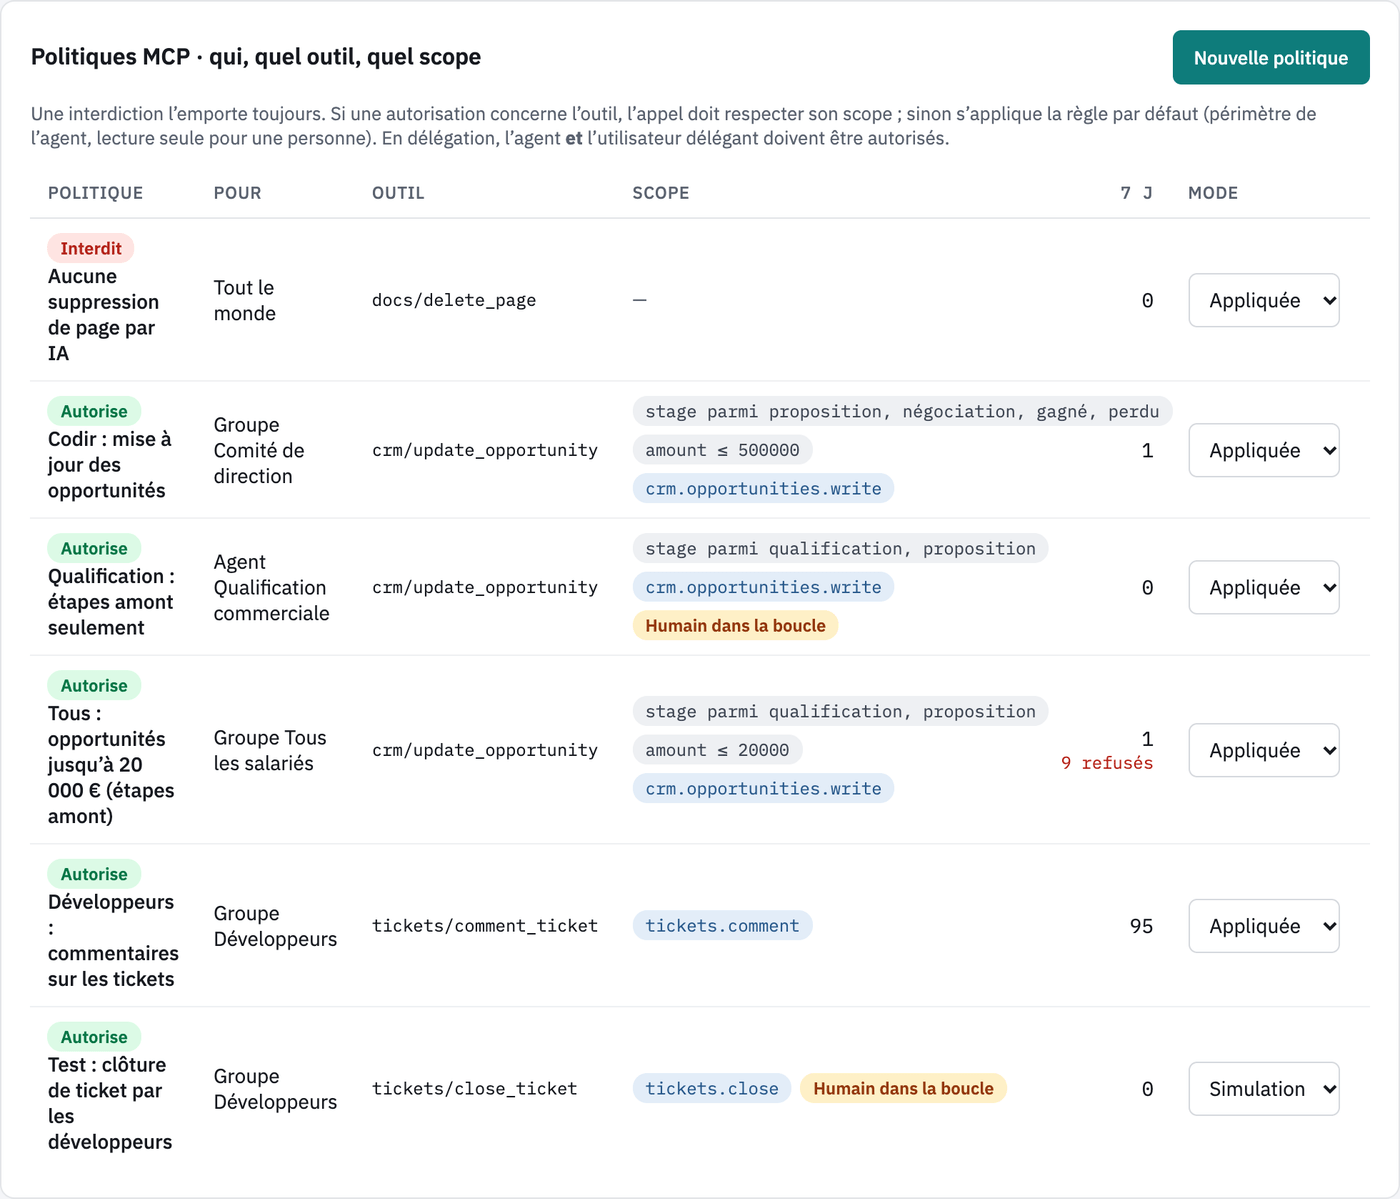
La gateway MCP décide qui peut appeler quel outil, avec quelles valeurs : un montant plafonné, une région limitée à l'équipe de l'utilisateur, une validation humaine. Une nouvelle règle peut tourner en simulation avant d'être appliquée.
Pour qui
Pensé pour les ETI et les grandes PME, de 250 à 5 000 salariés : assez grandes pour avoir le problème, pas assez pour construire l'outil elles-mêmes. Les managers valident les demandes de leur équipe ; les collaborateurs gardent un accès simple aux bons modèles.
Un point de contrôle unique pour tous les fournisseurs, des droits qui suivent l'annuaire, des clés révocables à tout instant et une bascule automatique quand un fournisseur tombe.
Le coût réel de l'IA, licences et API réunies, ventilé par équipe. Des budgets qui agissent d'eux-mêmes au dépassement, et des économies identifiées plutôt que supposées.
Données sensibles masquées à la source, shadow AI cartographié, agents bornés, un journal de chaque appel et un interrupteur pour couper un outil, un agent ou un collaborateur.
Registre des systèmes IA, classification AI Act, conservation des journaux réglable, restriction aux modèles hébergés dans l'UE et dossier d'audit prêt à imprimer.
Intégration
La gateway parle le format de l'API OpenAI. Vos outils et vos scripts compatibles fonctionnent en changeant l'URL de base et la clé. Aucune intégration à réécrire.
Connexion SSO OpenID Connect et provisionnement SCIM 2.0 avec Entra ID, Okta ou Google Workspace. Les rôles de la console sont déduits des groupes.
OpenAI, Anthropic, Mistral ou un modèle hébergé chez vous, derrière la même interface. Changer de modèle devient un réglage, plus un projet.
Chaque usage reçoit une clé virtuelle révocable. Les vraies clés des fournisseurs restent dans la plateforme, chiffrées en AES-256-GCM, et ne sortent jamais.
Comment il arrive chez vous
Import des journaux du proxy et des comptes des éditeurs : dès les premiers imports, vous voyez ce qui est réellement utilisé, par qui, et ce que cela coûte. Le mode simulation applique tous les contrôles sans encore toucher aux fournisseurs.
Charte IA, populations, modèles autorisés, budgets, niveau de protection des données : les décisions se prennent avec la direction, puis se traduisent dans l'outil. Une politique peut être observée avant d'être appliquée.
Une fois en place, la plateforme produit ses propres preuves : journaux, formation, masquage, révocations. Le dossier d'audit se régénère à la demande au lieu de se reconstruire chaque année.
Questions fréquentes
Non. Vigie IA ne remplace aucun abonnement : il les consolide. Les licences sont suivies siège par siège — achetés, attribués, réellement actifs — et l'usage par API est mesuré par la gateway.
Non. La gateway parle le format de l'API OpenAI : tout outil compatible fonctionne en changeant l'URL de base et la clé. Les vraies clés des fournisseurs restent dans la plateforme et ne circulent plus dans les scripts.
Non. Le journal garde les métadonnées — qui, quel modèle, combien de tokens, quel coût, quelle règle, combien de données sensibles détectées — mais pas le texte des requêtes, ni les arguments des appels d'outils. Seul le cache de réponses, désactivé par défaut, conserve du contenu.
L'interdiction déplace l'usage sur les comptes personnels, là où plus rien n'est visible. La gouvernance rend l'usage autorisé plus simple que l'usage sauvage : un accès ouvert aux bons modèles, des données protégées sans effort, et un refus motivé quand une règle s'applique.
Il prépare l'audit, il ne remplace pas l'avis d'un juriste : registre, classification, preuves collectées automatiquement, dossier d'audit horodaté et plan d'action. La base réglementaire est datée et doit être validée par votre conseil juridique.
La première version est complète et se démontre sur une entreprise fictive de 107 collaborateurs. ENALIAM ouvre des déploiements pilotes. Prochaines étapes : la détection des attaques propres à l'IA — injection de prompt, jailbreak, exfiltration — avec envoi vers votre SIEM ou XDR, et un portail de déploiement standardisé des agents.
Oui, la plateforme est concédée sous licence indépendamment d'une mission. Mais un outil de gouvernance applique des décisions, il ne les prend pas : ENALIAM peut cadrer avec vous la charte IA, les règles par population et le plan de formation, puis les traduire dans l'outil.
Une démonstration de trente minutes sur une entreprise de démonstration complète : coûts, droits, données interceptées, shadow AI, agents et dossier d'audit. Ensuite, si vous le souhaitez, un pilote sur votre périmètre.
Demander une démo